准备工作
1
登录或注册 Authing
如果是新注册用户,需先创建用户池,根据提示创建即可。
2
创建应用
- 选择标准 web 应用
- 填写应用名称
- 填写认证地址(SSO 登录时跳转的地址)

3
记录相关信息

协议配置
- OIDC 协议
- SAML2.0 协议
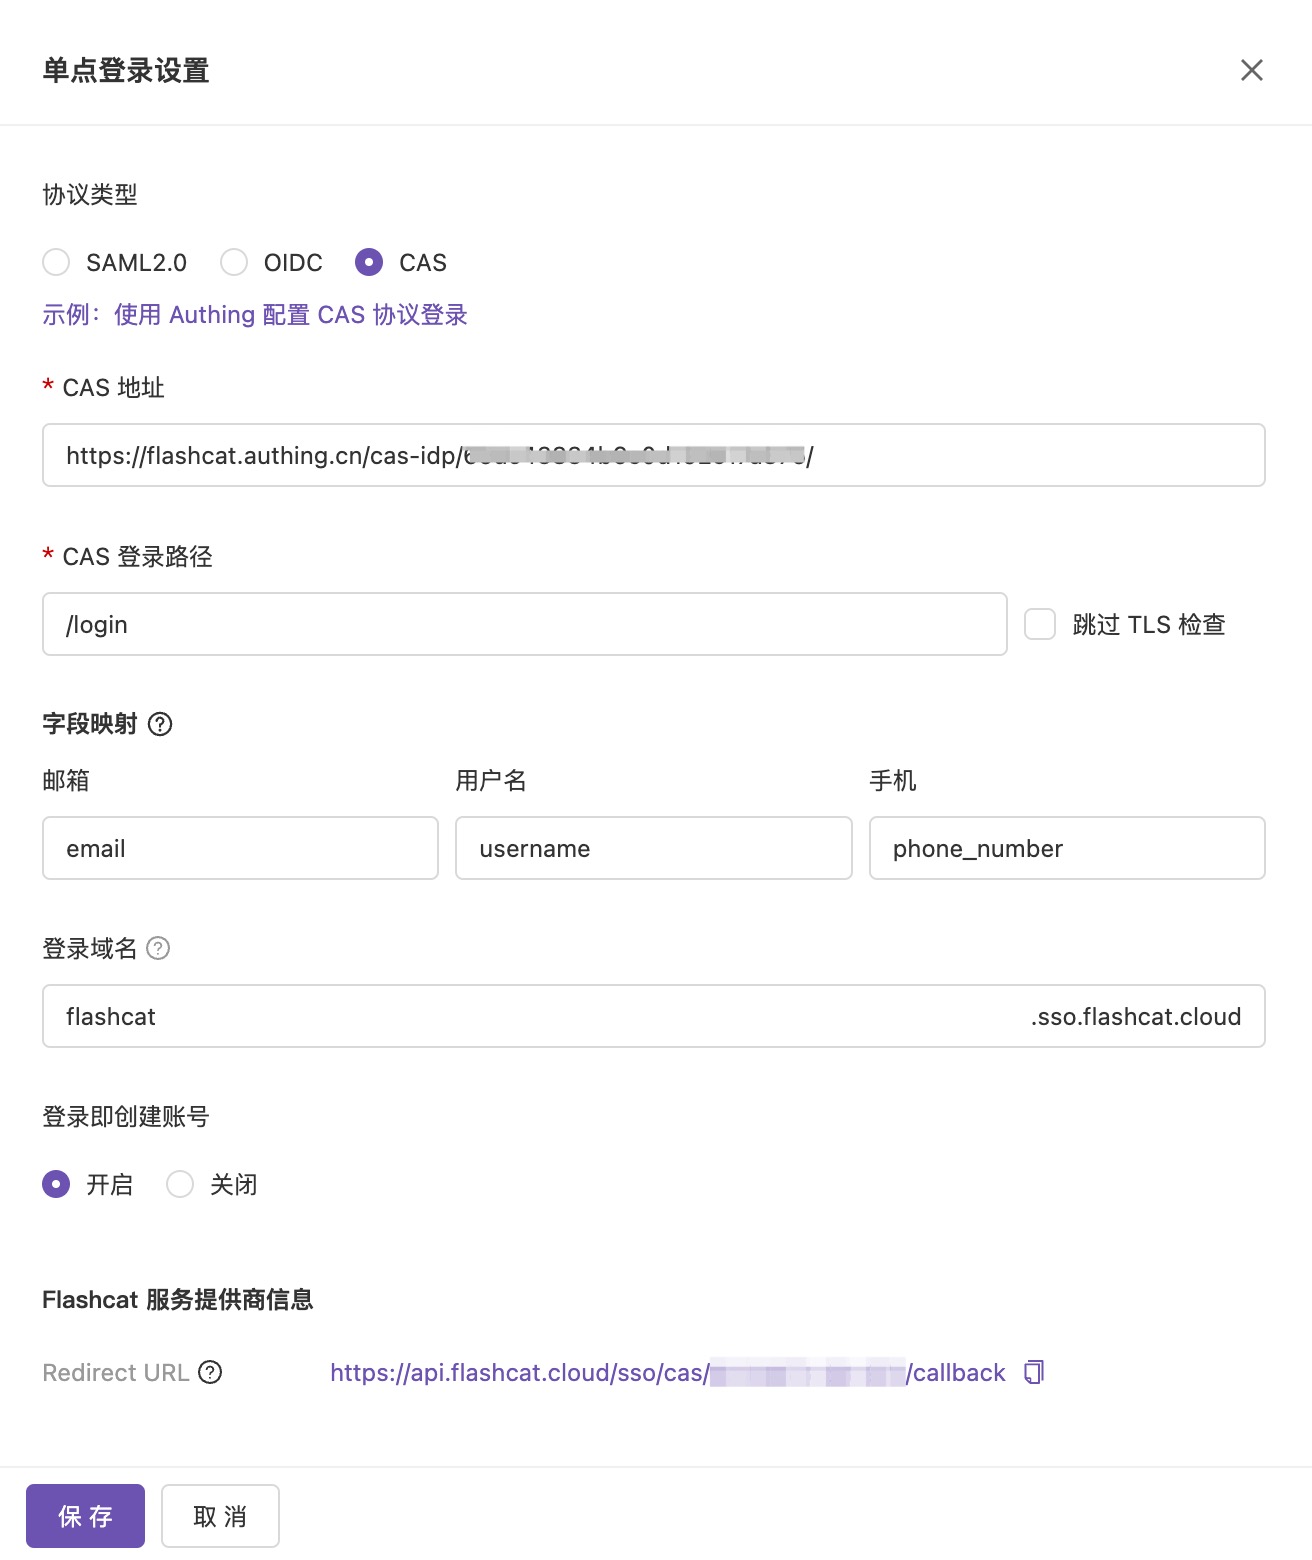
- CAS 协议
1. 开启单点登录配置
打开 Flashduty 控制台,进入 平台管理 → 组织 → 单点登录,打开 启用单点登录 开关。
2. 配置相关信息
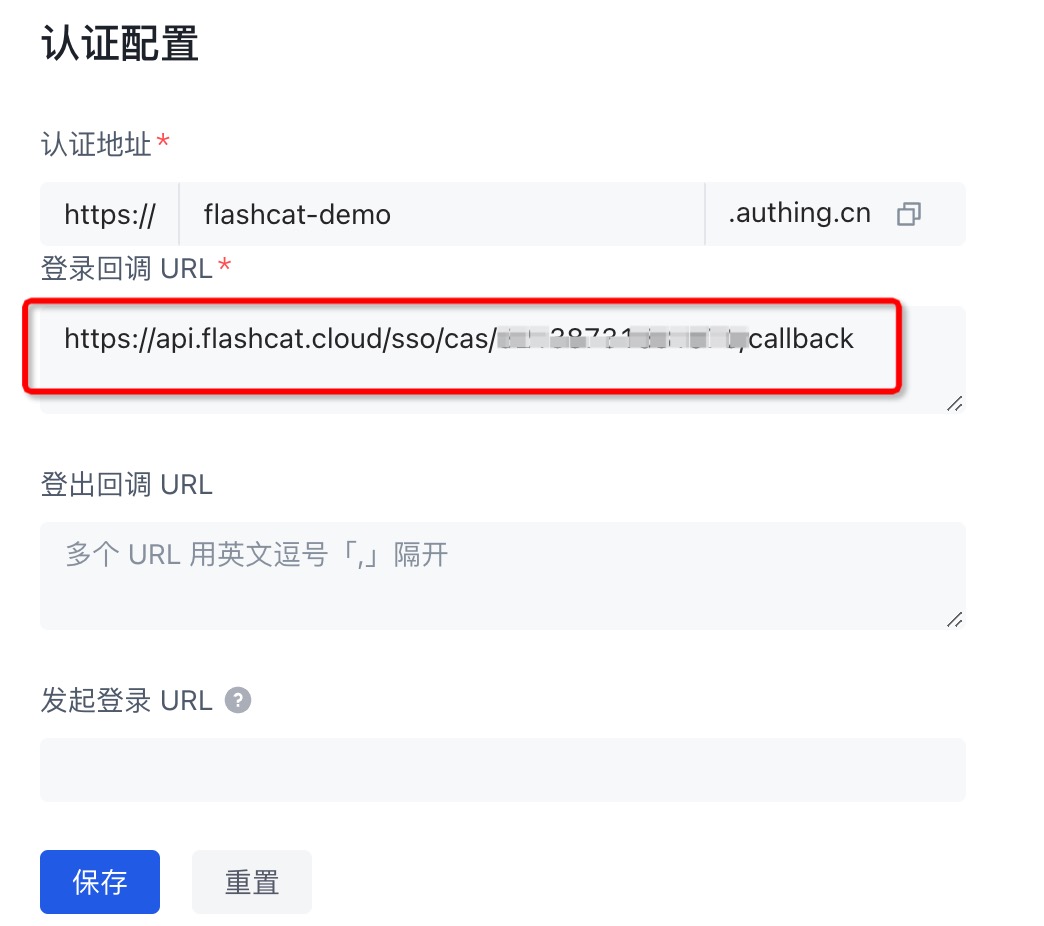
将 Authing 应用的相关信息复制到对应的填写框中: 将 Redirect URL 域名复制到 Authing 的登录回调 URL 中:

3. 更改 Authing 配置
将 id_token 签名算法更改为 RS256: 登录控制 页签中,勾选 用于登录 列的账号字段(示例中全部勾选):
 访问授权 页签的 应用访问控制 中,将 所有人 的授权作用从 拒绝 改为 允许,并在确认框中点击 更改:

4. 创建用户并测试登录
Flashduty 默认通过邮箱关联成员,建议用邮箱创建用户。新建 SSO 配置也可以配置稳定用户 ID 字段进行关联,详见 单点登录配置。
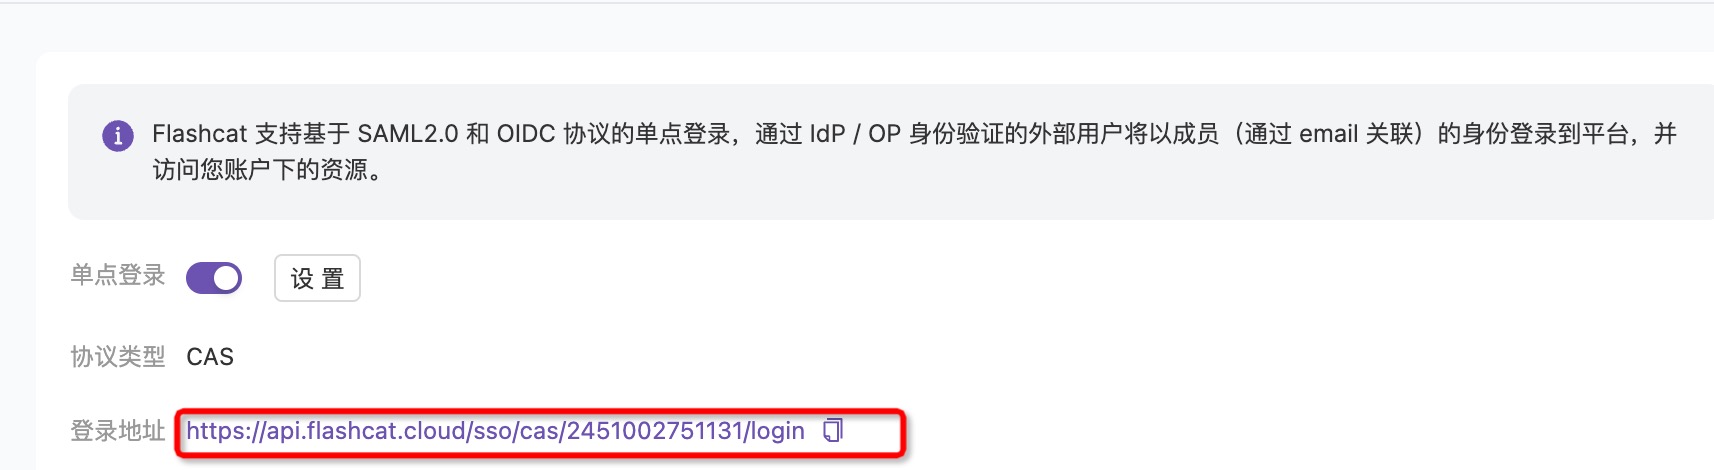
 使用 SSO 地址测试登录:
 SSO 地址跳转到登录页面后,使用在 Authing 创建的用户登录 Flashduty 控制台: